Apps en programma'sMicrosoft PowerPoint
Wees voorzichtig met links in presentaties
Een link in een presentatie kan naar een phishingpagina of schadelijke download leiden. Zo controleer je een link voor je klikt.
Beginner · 4 min leestijd
We denken bij phishing meestal aan e-mails en sms'jes, maar ook een presentatie kan een link bevatten die je naar een valse website leidt. Zo'n link zit achter een knop, een afbeelding, een logo of een stukje tekst zoals 'Klik hier om het volledige document te bekijken'. Omdat een presentatie er professioneel uitziet en soms van een bekende afzender komt, klik je sneller.
Bovendien toont een link in een presentatie niet altijd het echte webadres. De tekst op het scherm kan iets anders zeggen dan waar de link werkelijk naartoe gaat.
Zo controleer je een link
Voor je klikt
- Controleer waar de link werkelijk naartoe gaat.
- Wees extra voorzichtig bij verkorte of vreemde webadressen.
- Log niet in via een onverwachte link.
- Open belangrijke diensten liever zelf via je browser of favorieten.
Houd de muisaanwijzer boven een link, zonder te klikken, en kijk linksonder in je scherm welk adres verschijnt. Op een smartphone houd je de link even ingedrukt. Kijk vooral naar de hoofdnaam van de website, vlak voor het eerste enkele schuine streepje. Klopt die niet met de dienst die je verwacht, klik dan niet.
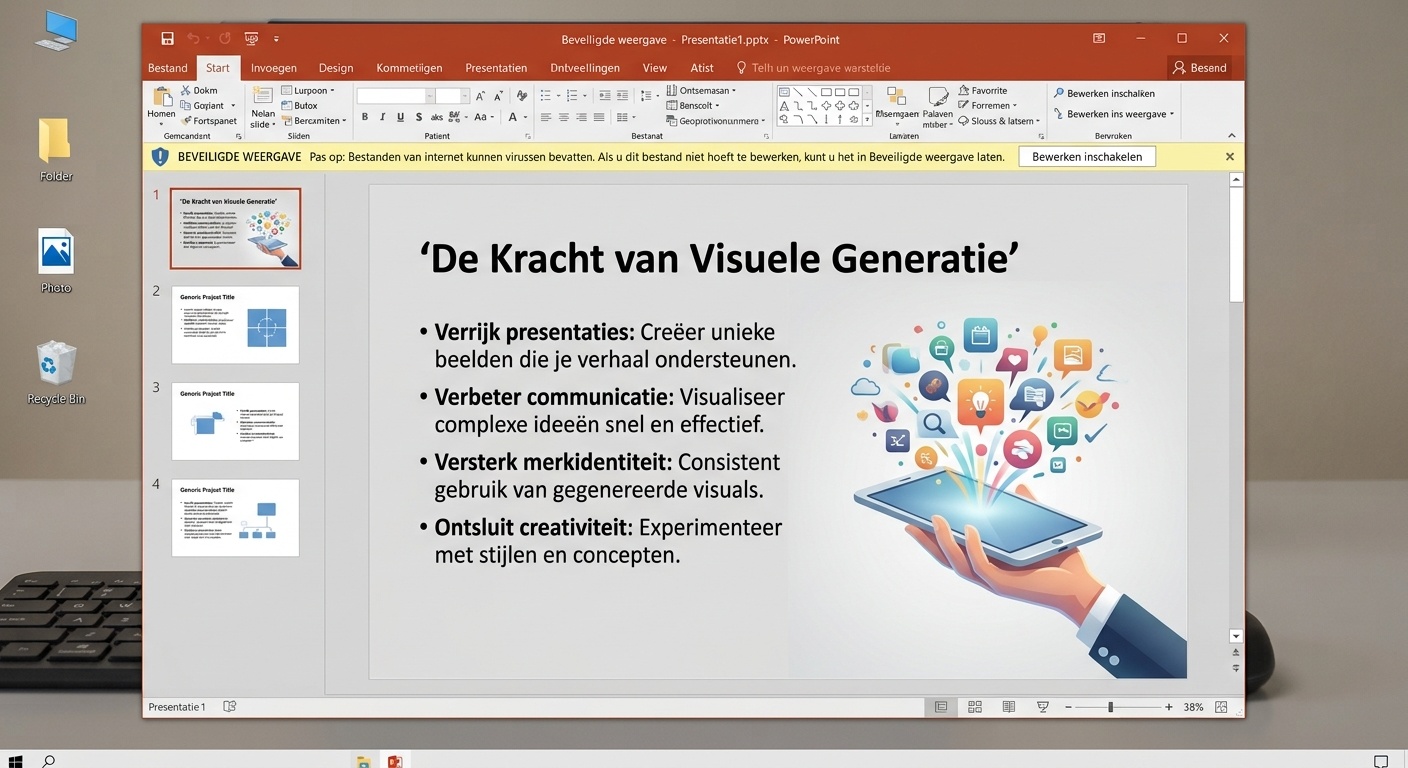
Een concreet voorbeeld
Je krijgt een presentatie van een 'leverancier' met op de eerste dia: 'Bekijk de nieuwe prijslijst. Log in met je Microsoft-account.' De knop lijkt naar een bekende website te verwijzen, maar leidt naar een nagemaakte inlogpagina. Wie daar inlogt, geeft zijn wachtwoord door aan de oplichters. Had je de website zelf geopend via je browser of favorieten, dan was je bij de echte dienst terechtgekomen.
Tip: Een bedrijfslogo of professioneel ontworpen slide bewijst niet dat de presentatie betrouwbaar is.
Veelgemaakte fouten
Vermijd dit
- Op een knop klikken omdat de dia er officieel uitziet.
- Een link vertrouwen omdat de tekst een bekend webadres toont.
- Inloggen zonder het adres in de browser te controleren.
- Een presentatie van een bekende zomaar vertrouwen. Zijn account kan gehackt zijn.
- Een verdacht bestand niet melden uit schaamte.
Let op: Geef nooit een code door die je ontvangt na het inloggen via een link in een presentatie, ook niet aan iemand die zich voordoet als helpdesk of collega.
Wat als het toch misloopt?
Klikte je op de link en vulde je gegevens in? Wijzig meteen je wachtwoord via de officiële website of app en pas het ook aan op andere diensten waar je datzelfde wachtwoord gebruikte. Zet tweestapsverificatie aan. Schaam je niet: oplichters zijn goed voorbereid en iedereen kan erin trappen. Lees onze pagina Ik klikte op een phishinglink en Mijn account is gehackt. Meer over bestanden uit onbekende bron lees je op Open onverwachte PowerPoint-bestanden voorzichtig en Documenten die naar een valse inlogpagina leiden. Meer hulp vind je op Ik ben slachtoffer.
Veelgestelde vragen
Is elke link in een presentatie gevaarlijk?
Nee. Links zijn handig en meestal onschuldig. Wees vooral voorzichtig als de presentatie onverwacht komt of als de link naar een login of betaling leidt.
Hoe zie ik waar een link naartoe gaat?
Houd de muisaanwijzer erboven, of op een smartphone de link even ingedrukt, en lees het adres dat verschijnt.
Wat doe ik op het werk bij een verdachte link?
Klik er niet op en meld het volgens de interne procedure, bijvoorbeeld aan de IT-verantwoordelijke.
Log in om je leesvoortgang te bewaren.