Beperk wie je Facebook-pagina kan beheren
Niet iedere medewerker heeft volledige beheerrechten nodig. Zo regel je toegang tot de Facebook-pagina van je organisatie veilig en overzichtelijk.
Beginner · 4 min leestijd
De Facebook-pagina van een zaak, vereniging, school of gemeente is vaak het uithangbord naar klanten, leden en inwoners. Wie de pagina kan beheren, kan berichten plaatsen, reacties verwijderen, advertenties betalen en andere mensen toegang geven. Komt zo'n beheerrecht in verkeerde handen, dan kan een oplichter in jullie naam frauduleuze berichten plaatsen of de pagina overnemen.
Daarom is het belangrijk dat alleen de juiste mensen toegang hebben, en dat ze alleen krijgen wat ze nodig hebben. Hoe minder mensen met volledige rechten, hoe kleiner het risico.
Waarom is beperkte toegang belangrijk?
De pagina zelf is niet het zwakste punt, wel de persoonlijke accounts van de mensen die haar beheren. Wordt het account van één beheerder gehackt, bijvoorbeeld door een phishingbericht, dan krijgt de aanvaller ook toegang tot de pagina. Hoe meer mensen volledige beheerrechten hebben, hoe groter de kans dat een van hen getroffen wordt. Beperk daarom de rechten en spreid de verantwoordelijkheid bewust.
Zo regel je goed toegangsbeheer
Goed toegangsbeheer
- Geef alleen toegang aan medewerkers die Facebook voor hun functie nodig hebben.
- Geef niet automatisch de hoogste beheerrechten.
- Controleer regelmatig wie nog toegang heeft.
- Verwijder de toegang wanneer iemand van functie verandert of de organisatie verlaat.
- Beveilig de persoonlijke accounts van beheerders extra goed.
Tip: Een zakelijke Facebook-pagina kan veilig lijken, maar de beveiliging hangt ook af van de accounts van de mensen die haar beheren.
Een concreet voorbeeld
Een sportclub geeft vijf vrijwilligers volledige beheerrechten op de Facebook-pagina, ook de stagiair en een ex-bestuurslid. Het ex-bestuurslid klikt thuis op een valse inlogpagina en geeft zijn wachtwoord weg. Een oplichter logt in en plaatst in naam van de club een bericht met een nepwedstrijd en een link naar een valse website. Had de club alleen mensen toegang gegeven die het nodig hadden, en de toegang van het ex-bestuurslid ingetrokken, dan was dit niet gebeurd.
Veelgemaakte fouten
Vermijd dit
- Iedereen met een interesse in de pagina meteen volledige rechten geven.
- Nooit nakijken wie nog toegang heeft.
- Toegang laten staan bij vrijwilligers, stagiairs of ex-medewerkers.
- Een gedeeld account gebruiken waarvan het wachtwoord rondgaat.
- Geen tweestapsverificatie instellen op de accounts van beheerders.
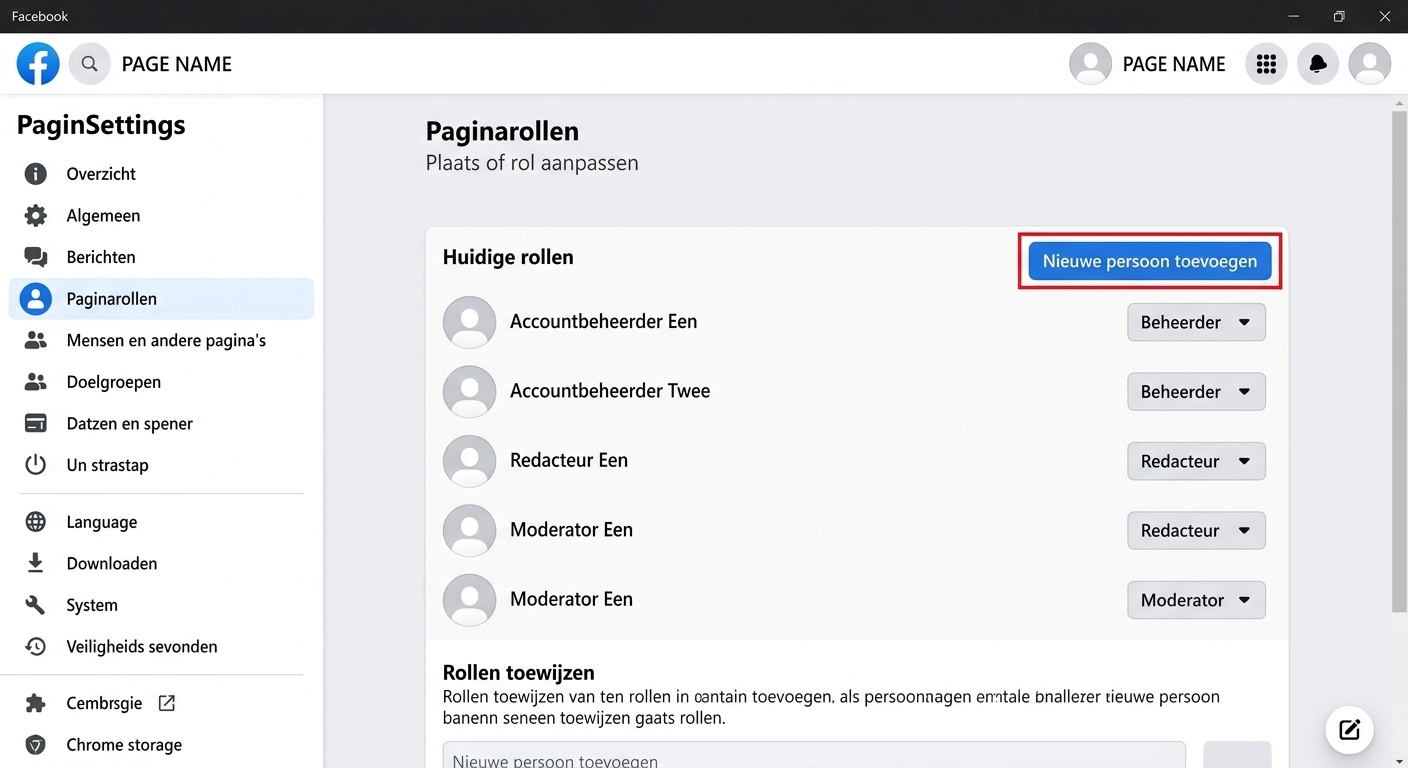
Let op: Deel nooit het wachtwoord van een persoonlijk account om iemand toegang te geven tot de pagina. Geef die persoon liever een rol via de pagina-instellingen.
Wat als het toch misloopt?
Merk je dat iemand zonder toestemming berichten plaatst of dat je geen toegang meer hebt tot de pagina? Wijzig meteen het wachtwoord van het beheerdersaccount, verwijder onbekende beheerders en zet tweestapsverificatie aan. Lees onze pagina Mijn account is gehackt en Zet tweestapsverificatie aan op je belangrijkste accounts. Meer over valse berichten op sociale media lees je op Ik werd opgelicht via sociale media. Meer hulp vind je op Ik ben slachtoffer.
Veelgestelde vragen
Wie krijgt best volledige beheerrechten?
Slechts enkele vertrouwde personen. Anderen krijgen een rol die past bij hun taak, zoals berichten plaatsen of reacties beheren.
Hoe vaak controleer ik wie toegang heeft?
Regelmatig, en zeker wanneer iemand van functie verandert of vertrekt.
Is het genoeg om de pagina te beveiligen?
Nee. Ook de persoonlijke accounts van beheerders moeten veilig zijn, met een sterk wachtwoord en tweestapsverificatie.
Log in om je leesvoortgang te bewaren.