Deel geen bedrijfswachtwoorden
Iedere medewerker hoort een eigen account te gebruiken. Zo houd je overzicht, voorkom je misbruik en kan je toegang gericht afsluiten.
Beginner · 4 min leestijd
In veel organisaties gebruikt een team één gedeeld account voor sociale media, een boekhoudpakket of een online dienst. Het wachtwoord staat in een mail, een chatgroep of op een briefje. Dat lijkt handig, maar het is riskant. Niemand weet nog wie wat deed, het wachtwoord gaat van hand tot hand en blijft werken, ook als iemand de organisatie verlaat.
Dat geldt voor bedrijven, maar ook voor scholen, verenigingen en gemeenten. Zodra een gedeeld wachtwoord in verkeerde handen komt, hebben oplichters meteen toegang tot alles waar dat account bij kan.
Let op: Gebruik geen gedeelde gebruikersnaam en wachtwoord wanneer individuele accounts mogelijk zijn.
Waarom is delen een probleem?
- Geen overzicht: bij een probleem kan je niet nagaan wie ingelogd was of iets wijzigde.
- Moeilijk afsluiten: vertrekt een medewerker, dan moet je het wachtwoord wijzigen en aan iedereen doorgeven.
- Meer kans op lekken: hoe meer mensen het wachtwoord kennen, hoe groter de kans dat het uitlekt, bijvoorbeeld via een gehackte mailbox of een phishingbericht.
- Geen tweestapsverificatie: bij een gedeeld account is die vaak niet in te stellen of onwerkbaar.
Zo regel je beter toegangsbeheer
Beter toegangsbeheer
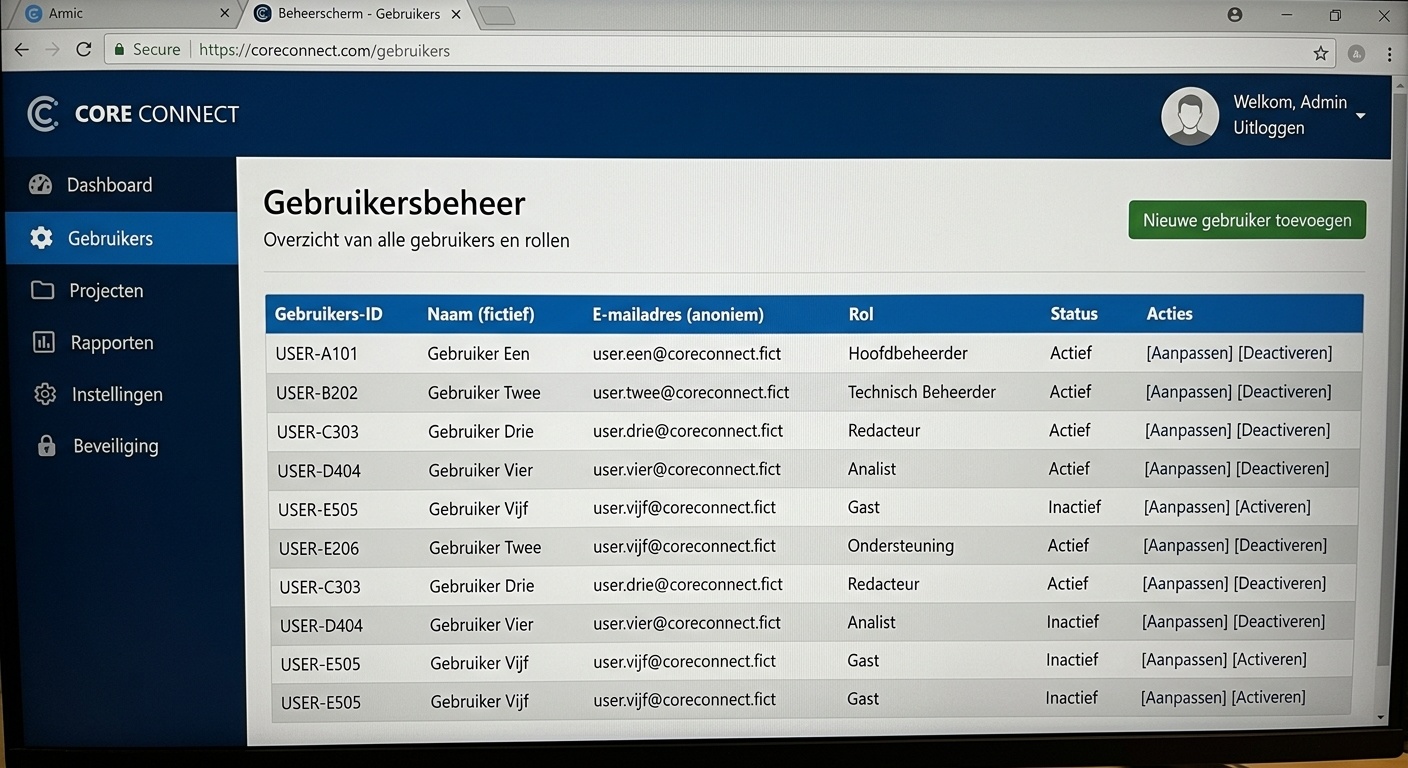
- Geef iedere medewerker een individueel account.
- Deel wachtwoorden niet via e-mail, chat of documenten.
- Schakel accounts van vertrokken medewerkers of ongebruikte accounts uit.
- Beperk beheerdersaccounts en gebruik ze niet voor gewone dagelijkse taken.
- Herbekijk regelmatig wie nog toegang nodig heeft.
Tip: Moet een team toegang hebben tot dezelfde dienst? Gebruik rollen, gedelegeerde toegang of een zakelijke wachtwoordmanager in plaats van één wachtwoord rond te sturen.
Een concreet voorbeeld
Een vereniging deelt het wachtwoord van het ledenbeheer in een groepschat met tien vrijwilligers. Een van hen verlaat de vereniging, maar het wachtwoord blijft hetzelfde. Later klikt een andere vrijwilliger op een valse link en geeft het wachtwoord weg. Een oplichter logt in en mailt alle leden in naam van de vereniging. Had elke vrijwilliger een eigen account met een eigen rol gehad, dan kon je het account van de vertrokken persoon en het gehackte account gericht afsluiten.
Veelgemaakte fouten
Vermijd dit
- Een wachtwoord in een groepschat of mail zetten 'voor wie het nodig heeft'.
- Hetzelfde wachtwoord blijven gebruiken nadat iemand de organisatie verliet.
- Het wachtwoord op een briefje bij de computer bewaren.
- Iedereen beheerdersrechten geven omdat dat 'makkelijker' is.
- Nooit nakijken wie nog toegang heeft.
Wat als het toch misloopt?
Vermoed je dat iemand ongewenst toegang heeft? Wijzig meteen het wachtwoord, zet tweestapsverificatie aan en meld het intern. Lees onze pagina Wat te doen als een wachtwoord gelekt is en Mijn account is gehackt. Meer over sterke wachtwoorden vind je op Kies een sterk wachtwoord dat oplichters niet raden en over tweestapsverificatie op Zet tweestapsverificatie aan op je belangrijkste accounts. Meer hulp vind je op Ik ben slachtoffer.
Veelgestelde vragen
Wat als een dienst maar één account toelaat?
Gebruik dan een zakelijke wachtwoordmanager om toegang te delen zonder het wachtwoord zelf te tonen, en spreek duidelijk af wie het mag gebruiken.
Hoe vaak controleer ik wie toegang heeft?
Regelmatig, en zeker wanneer iemand van functie verandert of de organisatie verlaat.
Is dit ook belangrijk voor een kleine organisatie?
Ja. Ook kleine organisaties zijn doelwit, en gedeelde wachtwoorden maken het oplichters makkelijk.
Log in om je leesvoortgang te bewaren.