Kies phishingbestendige aanmelding waar mogelijk
Niet elke tweede stap beschermt even goed tegen phishing. Ontdek welke aanmeldmethodes sterker zijn en wanneer je ze best kiest.
Gevorderd · 3 min leestijd
Gewone MFA (meerstapsverificatie, bijvoorbeeld een wachtwoord plus een code) is veel veiliger dan alleen een wachtwoord. Toch bestaan er vormen die nog steeds via phishing of social engineering kunnen worden misbruikt. Moderne phishingbestendige authenticatie, zoals FIDO2/WebAuthn, is ontworpen om dit risico verder te verkleinen.
Dat is vooral belangrijk voor accounts waar veel op het spel staat: je e-mail, je bank, je cloudopslag en alle beheerdersaccounts. Wie hier binnenraakt, kan vaak ook je andere accounts overnemen.
Welke methodes beschermen het best?
Een oplichter maakt een nep-inlogpagina die er echt uitziet. Als jij daar je wachtwoord en een sms-code of een code uit een app intikt, geeft de pagina die meteen door aan de echte website. Zo is de oplichter binnen voordat de code verloopt.
Bij phishingbestendige methodes werkt dat niet. Een beveiligingssleutel (een klein apparaatje dat je aan je toestel koppelt) of een passkey (een inlogsleutel die op je toestel zit) controleert zelf of je op de juiste website zit. Op een nepsite werkt de sleutel gewoon niet, ook al trap je er zelf in.
Ruwweg geldt: een sms-code is beter dan niets, een code uit een authenticator-app is beter dan sms, en een beveiligingssleutel of passkey is het sterkst.
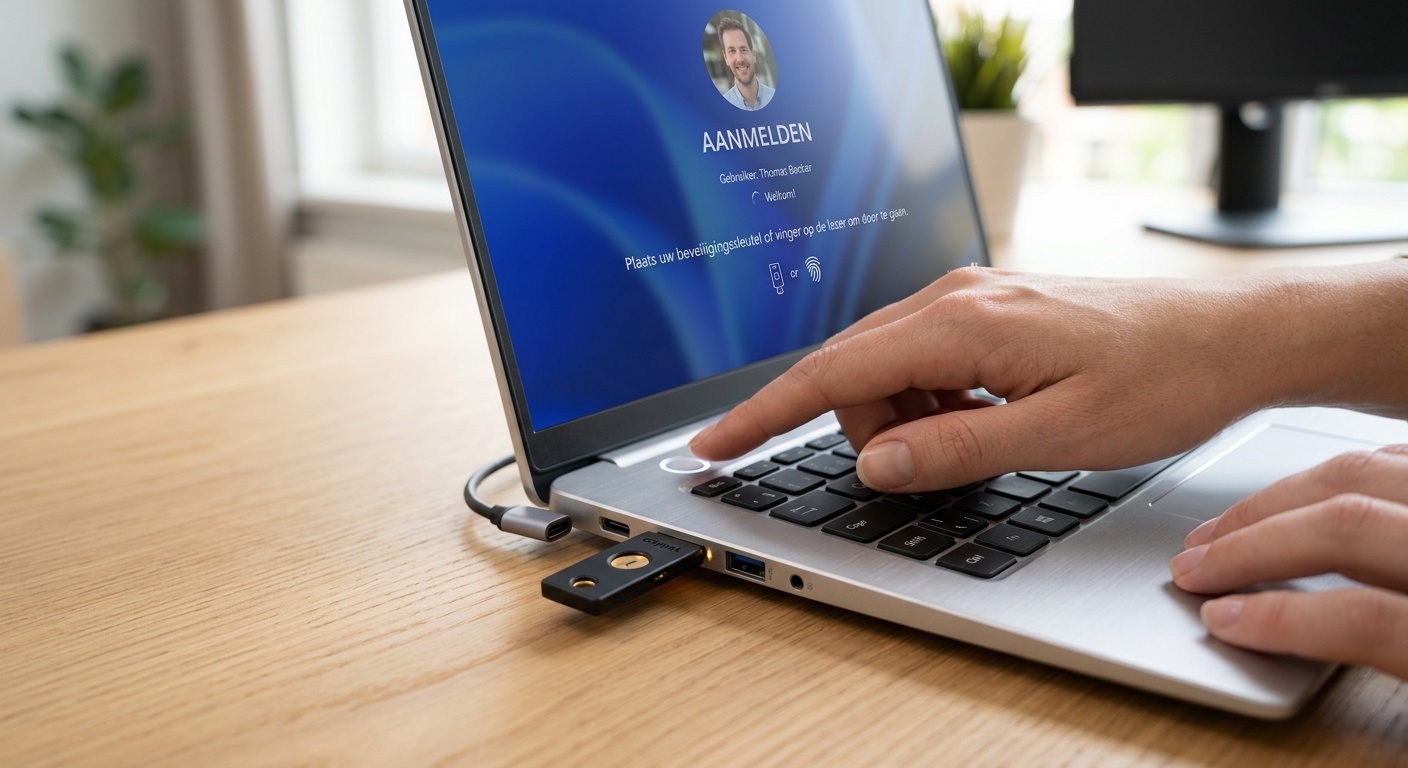
Tip: Onderzoek voor gevoelige en beheerdersaccounts of je leverancier phishingbestendige authenticatie ondersteunt, bijvoorbeeld met FIDO2/WebAuthn of geschikte beveiligingssleutels.
Let op: Beschouw een sms-code niet als de sterkste beschikbare MFA-methode. Kies voor kritieke accounts een sterkere methode wanneer die beschikbaar is.
Zo kies je stap voor stap
- Maak een lijst van je belangrijkste accounts: e-mail, bank, cloudopslag, sociale media en eventuele beheerdersaccounts.
- Open de beveiligingsinstellingen van elk account en kijk welke aanmeldmethodes de dienst aanbiedt.
- Kies de sterkste methode die beschikbaar is: eerst een beveiligingssleutel of passkey, anders een authenticator-app, en pas als laatste een sms-code.
- Voeg een tweede sleutel of een herstelmethode toe, zodat je niet buitengesloten wordt als je een toestel kwijtraakt.
- Test de nieuwe aanmelding even uit en controleer dat de oude, zwakkere methode niet meer nodig is waar dat kan.
Een voorbeeld: je krijgt een mail dat je account wordt geblokkeerd, met een link om je aan te melden. De pagina ziet er perfect uit. Je tikt je wachtwoord in en daarna de code die je per sms kreeg. Zonder dat je het merkt, heeft de oplichter nu een geldige sessie. Met een beveiligingssleutel of passkey was die aanmelding op de nepsite niet gelukt.
Oplichters proberen soms ook je geduld te testen: ze sturen steeds opnieuw een goedkeuringsverzoek tot je uit gewoonte op "goedkeuren" drukt. Keur nooit een aanmelding goed die je zelf niet gestart hebt.
Veelgemaakte fouten
- Denken dat een sms-code altijd genoeg is voor je e-mail of bank.
- Een code doorgeven aan iemand die belt of mailt, ook al lijkt die persoon van een echte dienst.
- Een goedkeuringsverzoek bevestigen dat je niet zelf gestart hebt.
- Maar één beveiligingssleutel hebben en geen herstelmogelijkheid instellen.
- Een zwak of hergebruikt wachtwoord houden omdat er toch MFA aanstaat.
Wat als het toch misloopt?
Heb je een code ingegeven op een pagina waarvan je later twijfelt, of een verdachte aanmelding goedgekeurd? Wijzig meteen je wachtwoord en volg de stappen op Mijn account is gehackt. Ben je geld of gegevens kwijt, kijk dan op Ik ben slachtoffer.
Wil je eerst de basis op orde brengen? Lees hoe je tweestapsverificatie aanzet, hoe je een sterk wachtwoord kiest en hoe je bedrijfsaccounts met MFA beschermt.
Vaak gestelde vragen
Is sms-verificatie nutteloos? Nee. Het is veel beter dan alleen een wachtwoord, maar het is niet de sterkste optie als er een betere methode beschikbaar is.
Wat als mijn dienst geen beveiligingssleutel of passkey ondersteunt? Kies dan een authenticator-app en let extra op nep-inlogpagina's.
Moet ik dit voor al mijn accounts doen? Begin met je e-mail, bank en beheerdersaccounts. Die zijn het waardevolst voor een oplichter.
Log in om je leesvoortgang te bewaren.