Klikte je toch op phishing? Beperk de schade
Een fout kan gebeuren en snel handelen maakt een groot verschil. Zo beperk je de schade na een klik op een phishinglink.
Beginner · 4 min leestijd
Je klikte op een link in een bericht en merkt achteraf dat er iets niet klopt. Dat overkomt bijna iedereen: oplichters maken hun berichten zo overtuigend mogelijk en spelen in op haast, angst of nieuwsgierigheid. Het goede nieuws is dat een klik alleen vaak nog geen ramp is. Wat telt, is wat je daarna doet. Hoe sneller je reageert, hoe kleiner de kans op schade.
Het belangrijkste onderscheid is of je alleen op de link klikte, of ook gegevens invulde of iets downloadde.
Wat is er precies gebeurd?
- Je klikte alleen op de link: sluit de pagina en vul niets in. Het risico is meestal klein, maar blijf alert.
- Je vulde een wachtwoord of andere gegevens in: de oplichters hebben die nu mogelijk. Handel meteen, zoals hieronder staat.
- Je gaf bank- of kaartgegevens of een code door: neem onmiddellijk contact op met je bank en Card Stop.
- Je downloadde of opende een bestand: koppel het toestel los van het netwerk en laat het controleren.
Zo reageer je meteen
Reageer onmiddellijk
- Vul niets verder in en sluit de pagina.
- Heb je een wachtwoord ingevoerd? Wijzig het via de echte dienst.
- Gebruikte je dat wachtwoord elders? Wijzig het daar ook.
- Meld het incident volgens de bedrijfsprocedure.
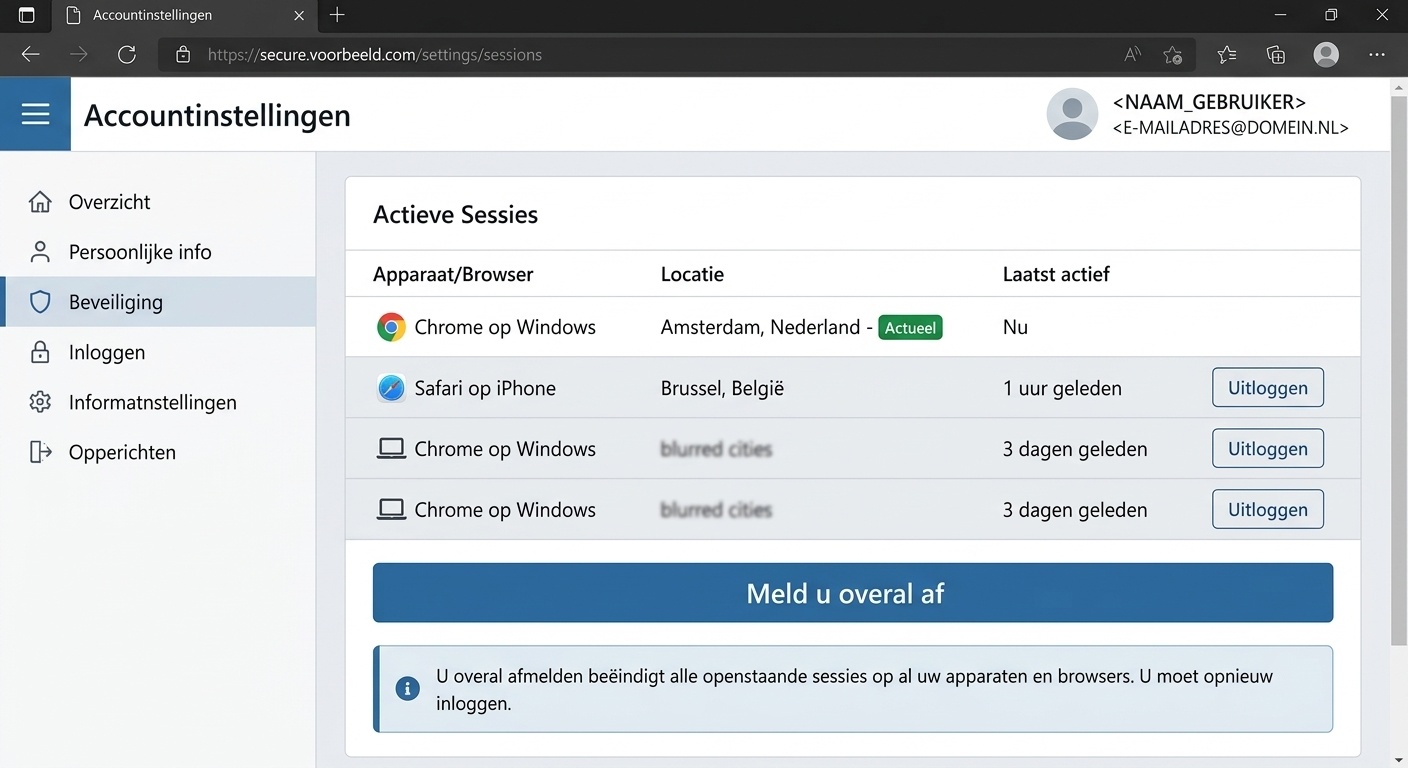
- Controleer accountactiviteit en laat verdachte sessies beëindigen.
- Bij betaal- of bankgegevens: neem onmiddellijk contact op met de betrokken financiële dienst volgens je procedure.
Let op: Wijzig je wachtwoord altijd via de officiële website of app, nooit via een link uit het verdachte bericht. Geef nooit een code door aan iemand die je aanschrijft of opbelt.
Een concreet voorbeeld
Je krijgt een sms dat je pakket niet kon worden geleverd, met een link om een klein bedrag te betalen. Je klikt, vult je e-mailadres en wachtwoord in en beseft pas daarna dat de website vals was. Sluit meteen de pagina, wijzig je wachtwoord via de echte website of app en ook overal waar je datzelfde wachtwoord gebruikte. Zet tweestapsverificatie aan, controleer of er onbekende aanmeldingen of berichten zijn en meld het bericht bij Safeonweb.
Tip: Maak een screenshot van het bericht en de valse pagina voor je ze sluit. Dat helpt bij een melding of aangifte.
Veelgemaakte fouten
Vermijd dit
- Wachten tot je zeker bent dat er iets misliep.
- Het wachtwoord alleen wijzigen op de getroffen dienst en niet op andere diensten waar je het gebruikte.
- Het wachtwoord wijzigen via een link uit het bericht.
- Uit schaamte niemand verwittigen, ook je bank of werkgever niet.
- Het bericht meteen verwijderen zonder het te melden.
Wat als het toch misloopt?
Schaam je niet: oplichters zijn goed voorbereid en iedereen kan erin trappen. Lees onze pagina Ik klikte op een phishinglink voor de volledige stappen. Is je account overgenomen? Lees dan Mijn account is gehackt. Ging er geld verloren? Lees dan Ik ben slachtoffer van bankfraude. Meer over de trucs achter zulke berichten lees je op Herken de druktechnieken van phishing. Meer hulp vind je op Ik ben slachtoffer.
Veelgestelde vragen
Is een klik op een link al gevaarlijk?
Meestal niet, zolang je niets invult of downloadt. Sluit de pagina en blijf alert.
Moet ik mijn toestel laten controleren?
Ja, als je een bestand downloadde of opende, of als je toestel zich vreemd gedraagt. Koppel het dan eerst los van het netwerk.
Moet ik het melden?
Ja. Meld het bericht bij Safeonweb en, op het werk, volgens de interne procedure. Zo kunnen anderen gewaarschuwd worden.
Log in om je leesvoortgang te bewaren.