Denk na voor je bedrijfsinformatie op Facebook deelt
Een onschuldige post kan een aanvaller nuttige informatie geven. Zo check je wat je deelt voor je iets over je organisatie publiceert.
Beginner · 4 min leestijd
Een foto van het team op een uitstap, een bericht over een nieuwe leverancier of een groet vanop vakantie: het lijkt onschuldig. Toch kijken oplichters mee. Ze verzamelen openbare informatie over een organisatie om hun berichten geloofwaardiger te maken. Wie weet welke medewerker bij wie werkt, wie op verlof is en met welke leverancier je samenwerkt, kan een vals bericht schrijven dat verrassend echt klinkt.
Dat geldt voor bedrijven, maar ook voor scholen, verenigingen en gemeenten. Je hoeft niets geheim te houden om toch voorzichtig te zijn: het gaat erom dat je bewust kiest wat je openbaar maakt.
Waarom is dit een risico?
Oplichters gebruiken openbare informatie voor gerichte phishing: een bericht dat speciaal voor jouw organisatie geschreven is. Bijvoorbeeld een mail die lijkt te komen van een collega of leverancier die ze op Facebook zagen. Ze kunnen ook afleiden wanneer de zaakvoerder afwezig is en dan een dringend betaalverzoek sturen. Hoe meer context ze kennen, hoe overtuigender het bericht.
Controleer voor je publiceert
Controleer vóór publicatie
- Zijn namen, functies en contactgegevens echt nodig?
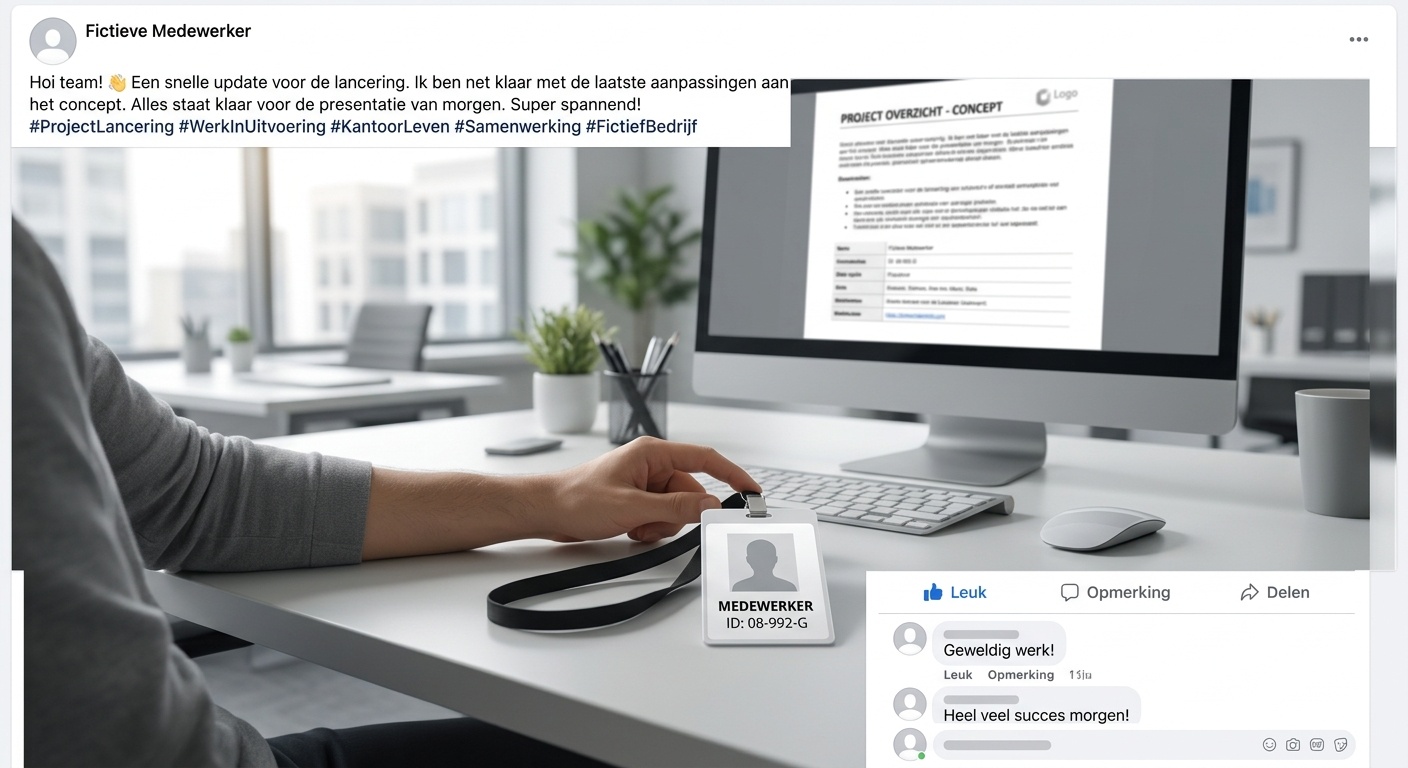
- Staan er badges, toegangspassen, computerschermen of interne documenten op foto's?
- Onthult de post informatie over afwezigheden, locaties of interne processen?
- Kan informatie over leveranciers, projecten of medewerkers worden misbruikt voor gerichte phishing?
- Mag deze informatie volgens het communicatie- en privacybeleid van de organisatie openbaar worden gedeeld?
Tip: Cybercriminelen kunnen openbare informatie gebruiken om phishing geloofwaardiger te maken. Hoe meer context ze kennen over je organisatie, hoe overtuigender een vals bericht kan lijken.
Een concreet voorbeeld
Een bedrijf deelt een foto van een nieuw kantoor, met op de achtergrond een scherm met een klantenlijst en een badge op een bureau. Daaronder staat dat de zaakvoerder twee weken op reis is. Een oplichter ziet de namen, de leverancier en de afwezigheid en stuurt de boekhouder een mail 'van de zaakvoerder' met een dringend betaalverzoek. Had het bedrijf de foto zonder scherm en badge gepost en niets over de afwezigheid vermeld, dan had de oplichter veel minder houvast gehad.
Veelgemaakte fouten
Vermijd dit
- Foto's posten zonder te kijken wat er op de achtergrond staat.
- Afwezigheden of reizen van sleutelpersonen openbaar melden.
- Namen, functies en e-mailadressen van medewerkers onnodig tonen.
- Interne projecten of leveranciers vermelden zonder reden.
- Medewerkers vrij laten posten zonder duidelijke afspraken.
Let op: Wat je eenmaal online zet, kan nog gekopieerd of gedeeld zijn voor je het verwijdert. Denk dus na voor je publiceert, niet erna.
Wat als het toch misloopt?
Merk je dat je organisatie wordt aangeschreven met berichten die te goed lijken te passen? Controleer verzoeken altijd via een ander kanaal en meld ze intern. Lees onze pagina CEO-fraude: controleer afwijkende betaalverzoeken en Herken de druktechnieken van phishing. Klikte iemand op een verdachte link? Lees dan Ik klikte op een phishinglink. Meer hulp vind je op Ik ben slachtoffer.
Veelgestelde vragen
Mag ik helemaal niets meer posten?
Jawel. Het gaat om bewuste keuzes: deel wat nuttig is voor je publiek en laat weg wat onnodige details verraadt.
Wie beslist wat er gepost mag worden?
Maak daarover duidelijke afspraken in de organisatie, bijvoorbeeld via een eenvoudig communicatie- en privacybeleid.
Wat met posts van medewerkers op hun privéaccount?
Ook die kunnen informatie over de organisatie onthullen. Spreek af waarover medewerkers wel en niet posten.
Log in om je leesvoortgang te bewaren.